
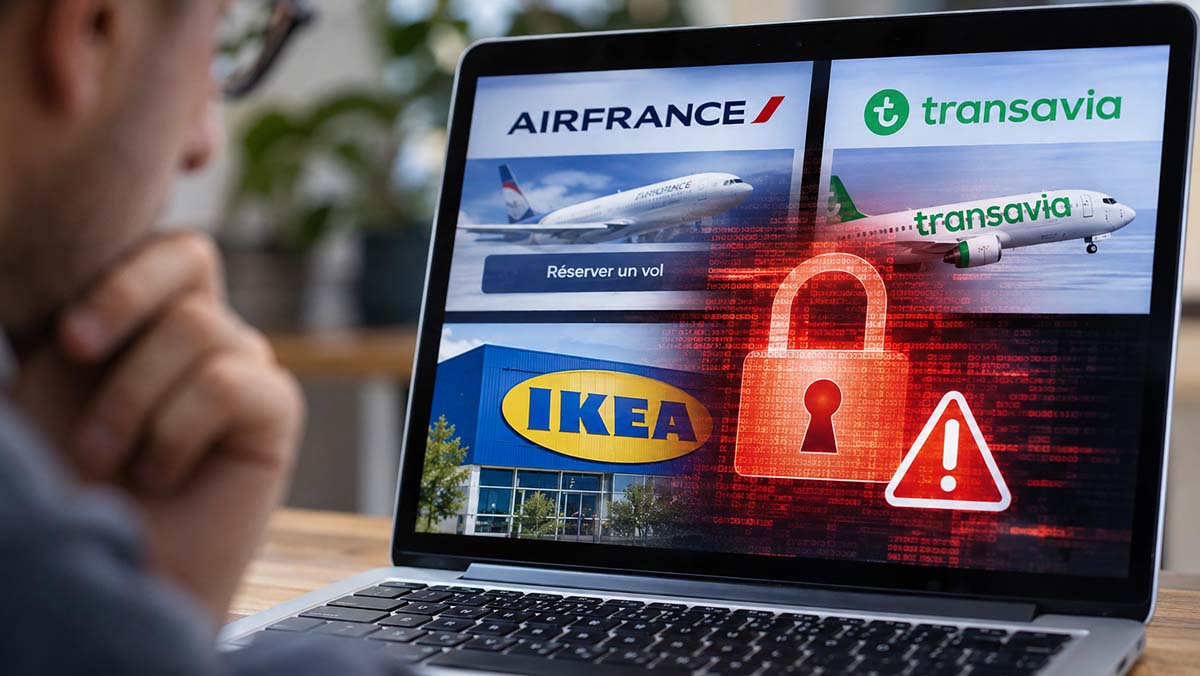
Cyberattaque. Air France, Transavia, IKEA, Zoom, HSBC ou encore Ledger : des fragments de code malveillant ont été repérés le 16 novembre sur des sites liés à 178 organisations. Des données bancaires et des cryptomonnaies pouvaient être dérobées, tandis que certains iPhone étaient visés. Avez-vous été exposé ? Les vérifications utiles dépendent de votre navigation.
Vous avez consulté les horaires d’un vol ou préparé un achat lundi 16 novembre ? Il faut distinguer trois situations : une simple visite, la saisie de données bancaires et l’utilisation d’un appareil vulnérable.
Le problème ne vient pas d’un faux site. Du code malveillant a été chargé par des sites authentiques, sans signe forcément visible pour leurs visiteurs.
Comment une seule faille a pu toucher 178 organisations
Le 16 novembre, Scott Helme, fondateur de Report URI, a dévoilé 188 fragments de code infectés associés à 178 organisations, sur 1 611 fichiers du service Optimizely Web Experimentation examinés. Le total réel pourrait être supérieur.
Optimizely aide les entreprises à tester différentes versions de leurs pages. Pour fonctionner, ses clients chargent du code fourni par la plateforme. Les pirates ont profité de cette chaîne de confiance pour y insérer leurs instructions.
Vous pouviez donc ouvrir la bonne adresse, sur un site officiel affichant le cadenas HTTPS, et recevoir malgré tout le programme malveillant. Le cadenas sécurise la connexion, pas nécessairement le contenu exécuté par la page.
Optimizely a reconnu la faille et annoncé sa correction. Selon Report URI, tous les fichiers infectés suivis par ses équipes avaient été nettoyés à 00 h 11 le 17 novembre, heure française. L’ampleur des conséquences reste à établir.
Quels sites étaient concernés par la cyberattaque ? Attention, pas forcément toutes les pages
Une marque mentionnée ne signifie pas que toutes ses pages et tous ses sites nationaux ont été contaminés. Report URI a identifié des domaines et sous-domaines précis.
| Marque ou service | Domaine identifié par Report URI |
|---|---|
| Transavia | www.transavia.com |
| Air France | wwws.airfrance.fr (notamment), ainsi que d’autres domaines du groupe Air France-KLM |
| IKEA | client.home-design.ikea.com, lié à un outil de conception, pas l’ensemble du site IKEA |
| Zoom | zoom.com, www.zoom.com, zoom.us |
| Ledger | ledger.com, www.ledger.com |
| HSBC | Plusieurs domaines internationaux, dont les sites américain et hongkongais ; le site français n’est pas identifié dans cette liste |
| Autres organisations | BBC, CNN, Salesforce, GitLab, ASOS, Equifax, entre autres |
La liste complète des domaines identifiés permet de vérifier une adresse, pas de conclure qu’une visite a provoqué un vol.
Que cherchaient à voler les pirates ?
Le code pouvait intercepter numéro de carte, date d’expiration et cryptogramme saisis dans certains formulaires. Cette fonction a été ajoutée en cours de journée ; les paiements réalisés dans un module indépendant hébergé par un prestataire spécialisé échappaient à cette méthode.
Il pouvait aussi substituer l’adresse d’un portefeuille de cryptomonnaies à celle du destinataire, même lors d’un copier-coller réalisé avec l’onglet infecté ouvert. Report URI a constaté environ 7 000 dollars reçus sur les portefeuilles utilisés pendant l’attaque, sans pouvoir mesurer l’ensemble des pertes.
Le programme pouvait également récupérer certains cookies, des informations de navigation et des captures de pages. Sur des iPhone et iPad, il tentait d’exploiter des failles avec les outils Coruna et DarkSword. Les risques dépendaient donc de l’appareil et des actions réalisées.
Le nombre de victimes reste inconnu. La présence de code dangereux ne prouve pas qu’il a réussi à dérober des données à chaque visiteur.
Vous avez simplement ouvert l’un de ces sites lundi : que faire ?
Si vous n’avez ni payé ni effectué d’opération en cryptomonnaies, ne faites pas automatiquement opposition à votre carte. Vérifiez d’abord le domaine consulté et l’heure de votre visite dans l’historique du navigateur.
Mettez à jour navigateur et appareils. Si vous étiez connecté à un compte, examinez ses sessions récentes, révoquez celles qui sont inconnues et activez la double authentification. Une simple visite ne justifie pas de changer tous ses mots de passe, mais une activité anormale doit vous alerter.
Une simple visite n’était pas pour autant sans risque : des données de session pouvaient être visées, et certaines attaques iOS se déclenchaient sans achat.
Vous avez payé par carte bancaire : surveillez et contactez votre banque au moindre doute
Si vous avez saisi votre carte sur une page concernée, surveillez les opérations bancaires, même les petits montants. Le risque dépend du formulaire et de l’heure : tous les paiements ne sont pas concernés.
Si un débit est frauduleux, contactez immédiatement votre banque, faites opposition et contestez l’opération. La plateforme Perceval permet de signaler les fraudes éligibles, sans remplacer une plainte si elle est nécessaire.
Si vous avez saisi toutes vos données dans un formulaire propre au site, contactez votre banque pour évaluer une opposition préventive, même sans débit suspect. Tous les visiteurs ne doivent pas remplacer leur carte.
Vous avez un iPhone ou un iPad : une mise à jour prioritaire
Le code ciblait certaines versions d’iOS et d’iPadOS présentant des vulnérabilités. Un appareil insuffisamment à jour pouvait être exposé sans achat ni clic particulier.
Ouvrez Réglages → Général → Mise à jour logicielle et installez la dernière version proposée par Apple. Attention : une mise à jour ne garantit pas, à elle seule, qu’un appareil déjà infecté est redevenu sain.
En cas de soupçon sérieux d’infection, déconnectez l’appareil du réseau et demandez conseil avant toute réinitialisation. Cybermalveillance.gouv.fr propose des fiches pratiques et de l’assistance.
Vous avez envoyé des cryptomonnaies : vérifiez la destination réelle
Examinez les transferts du 16 novembre, surtout si vous avez copié une adresse pendant qu’un site concerné était ouvert. Comparez l’adresse de destination enregistrée sur la blockchain avec celle du destinataire prévu.
Si elles diffèrent, prévenez la plateforme utilisée, conservez les références des transactions et signalez la fraude. Récupérer ces fonds est souvent difficile.
Une fausse alerte de sécurité pourrait devenir le prochain piège
Des escrocs pourraient maintenant envoyer de faux messages « Air France », « HSBC » ou « assistance Apple », réclamant une carte, un code SMS ou l’installation d’un prétendu logiciel de nettoyage.
N’utilisez jamais le lien d’une alerte inattendue. Ouvrez l’application officielle ou saisissez vous-même l’adresse du service. Ne validez aucune opération bancaire censée « annuler une fraude ».
Cette affaire rappelle que la vigilance des internautes ne suffit pas. Les grandes marques dépendent de prestataires capables d’exécuter du code dans les navigateurs. Elles doivent donc surveiller leurs partenaires techniques et informer rapidement les utilisateurs exposés.
À lire aussi sur Mundopolys
- Cyberarnaques après les piratages FFT et FFF : le piège des faux mails
- Fuite de données du fisc : ce qui peut maintenant vous arriver et comment éviter les pièges
- Démarchage téléphonique : attention au piège, les questions à poser avant de répondre
Sources utiles
- Report URI — Enquête technique et liste des 178 organisations (16 novembre, actualisée le 17)
- Optimizely — Tableau officiel des incidents et communiqué sur la faille
- Apple — Mettre à jour son iPhone ou son iPad
- Cybermalveillance.gouv.fr — Que faire en cas de fraude à la carte bancaire ?
- Cybermalveillance.gouv.fr — Piratage d’un appareil personnel : les bons réflexes