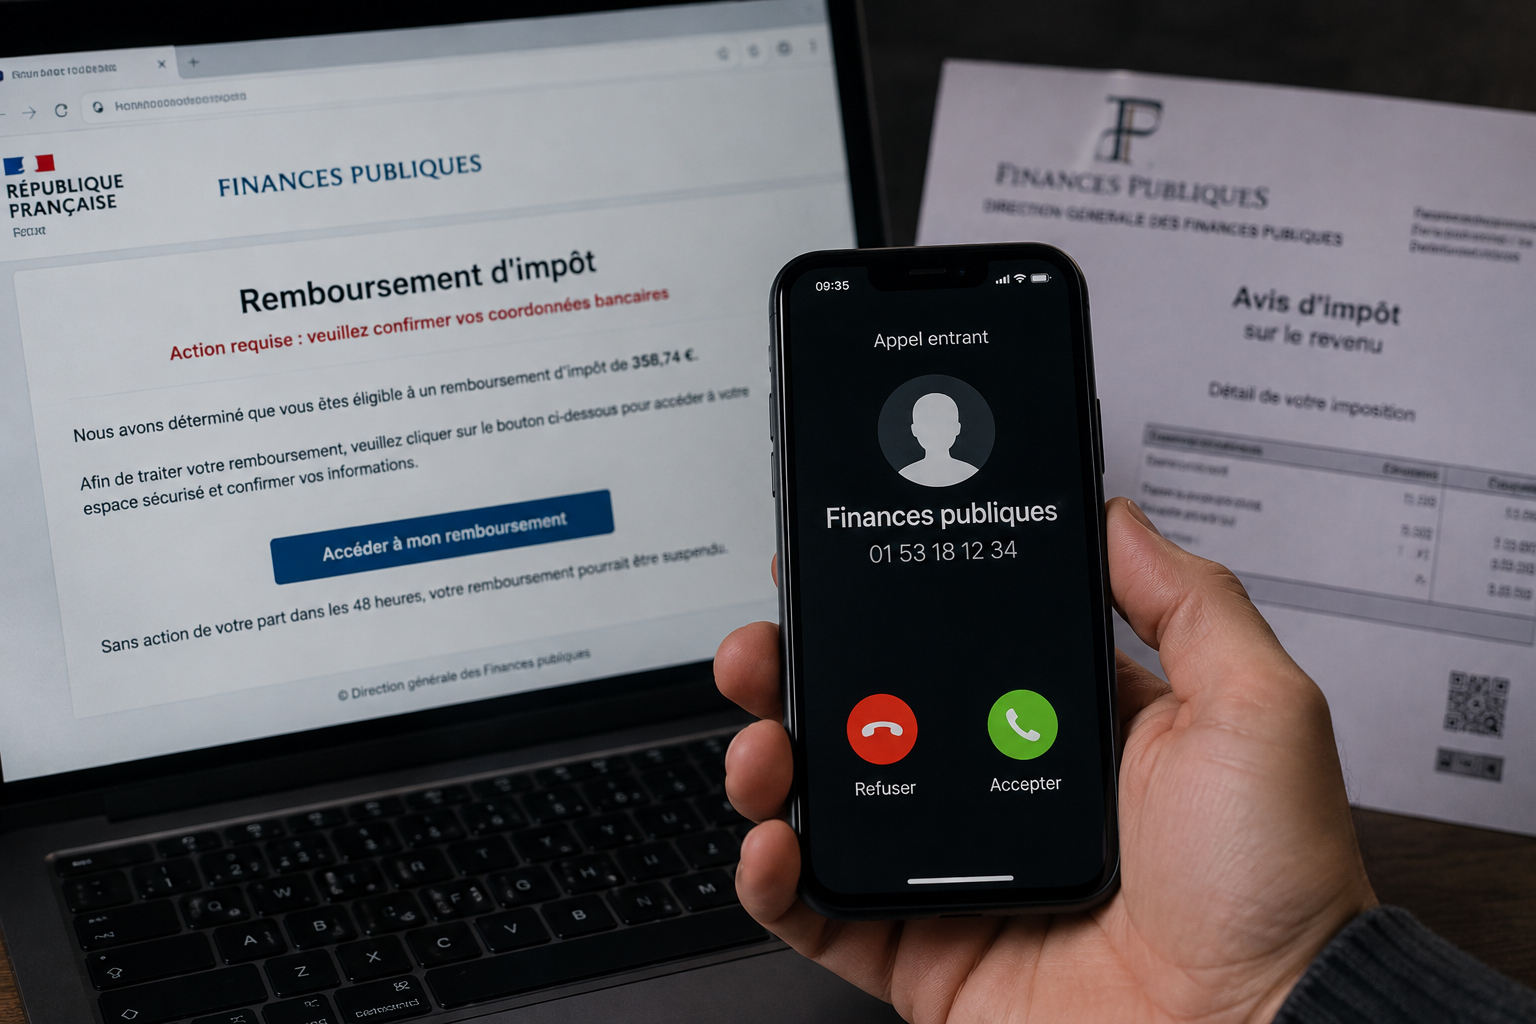
Après la récente fuite de données touchant la Direction générale des Finances publiques, une question concerne directement les contribuables : que peuvent faire les escrocs avec des informations personnelles dérobées ? Faux remboursement d’impôt, appel d’un prétendu conseiller bancaire, usurpation d’identité… Le danger ne disparaît pas avec la fin de la cyberattaque. Il peut au contraire apparaître plusieurs semaines ou plusieurs mois plus tard. Voici ce qu’il faut surveiller.
Une nouvelle fuite qui intervient après une longue série d’attaques
Le 14 août 2026, la Direction générale des Finances publiques (DGFiP) a reconnu des accès illégitimes à son système d’information intervenus en juin et juillet. L’administration a toutefois précisé un élément essentiel : les espaces personnels et professionnels des usagers sur impots.gouv.fr n’ont pas été compromis.
L’incident intervient après plusieurs années marquées par des violations de données massives en France. France Travail, Free, Viamedis, Almerys, des opérateurs de télécommunications, assureurs, distributeurs ou fédérations sportives ont été concernés. En 2024 puis en 2025, des dizaines de violations ont chacune touché plus d’un million de personnes.
Il serait néanmoins trompeur d’en conclure que les administrations ou les grandes entreprises françaises ne protégeraient plus les données qui leur sont confiées. Aucun système informatique connecté ne peut garantir un risque zéro. La véritable question est double : quelles mesures avaient été prises pour prévenir l’incident et, lorsqu’une fuite survient malgré tout, comment l’organisme protège-t-il les personnes concernées ?
C’est précisément ce que prévoit le Règlement général sur la protection des données, le fameux RGPD.
Après une fuite de données, l’administration a des obligations précises
Une administration est soumise aux mêmes grands principes qu’une entreprise lorsqu’elle traite des données personnelles. Elle doit mettre en œuvre des mesures de sécurité adaptées aux risques et réagir lorsqu’une violation est constatée. Contrairement à une idée répandue, le délai de 72 heures souvent évoqué ne signifie pas que chaque personne concernée doit obligatoirement recevoir un courrier dans les trois jours suivant une cyberattaque. Le mécanisme est plus subtil.
Lorsqu’un organisme constate une violation susceptible de présenter un risque pour les droits et libertés des personnes, il doit la notifier à la CNIL dans les meilleurs délais et, si possible, dans les 72 heures suivant le moment où il en a effectivement connaissance.
Si le risque est considéré comme élevé pour les personnes concernées, celles-ci doivent également être informées dans les meilleurs délais. Cette communication ne doit pas simplement annoncer qu’« un incident informatique s’est produit ». Elle doit notamment expliquer la nature de la violation, ses conséquences probables, les mesures prises pour en limiter les effets et indiquer aux personnes concernées comment se protéger.
Pourquoi toutes les fuites ne déclenchent-elles pas immédiatement un mail ?
Tout dépend des données compromises et des conséquences envisageables. La fuite d’une liste d’adresses électroniques ne présente évidemment pas le même danger que la divulgation simultanée d’un nom, d’une adresse, d’un numéro de téléphone, d’un IBAN, d’un numéro de sécurité sociale ou d’informations fiscales.
L’organisme doit donc évaluer le risque. Une difficulté supplémentaire existe : les investigations prennent parfois du temps. Lorsqu’une intrusion est détectée, les experts doivent déterminer par où l’attaquant est entré, quelles bases ont été consultées, quelles données ont réellement été copiées et combien de personnes sont concernées.
Le RGPD prévoit justement qu’une notification puisse être complétée progressivement. Un organisme n’est donc pas censé attendre de connaître chaque détail avant de signaler à la CNIL une violation déjà établie. Pour le particulier, cela signifie également qu’une information reçue quelques jours après l’annonce publique d’une cyberattaque n’est pas nécessairement contradictoire : le périmètre réel d’une fuite évolue souvent au fil de l’enquête.
Le plus grand danger commence parfois après la cyberattaque
Lorsqu’un fichier contenant des données personnelles est dérobé, il ne disparaît pas une fois l’incident médiatique oublié. Il peut être vendu, revendu, copié et surtout croisé avec d’autres bases provenant de fuites précédentes. C’est probablement le phénomène le plus préoccupant actuellement.
Un cybercriminel peut disposer d’un fichier issu d’un opérateur téléphonique contenant votre nom et votre IBAN, d’un autre provenant d’un organisme de santé comportant votre date de naissance et votre numéro de sécurité sociale et éventuellement d’informations provenant d’une nouvelle fuite administrative.
Pris séparément, chacun de ces éléments semble parfois peu dangereux. Assemblés, ils permettent de construire un profil extrêmement crédible.
Cybermalveillance.gouv.fr décrit désormais un véritable marché souterrain de la donnée personnelle, avec des bases vendues sur des forums, des messageries chiffrées et des places de marché clandestines. Des kits d’arnaque et même des centres d’appels spécialisés dans la manipulation des victimes complètent cet écosystème.
C’est pour cette raison qu’une fuite peut continuer à produire des victimes plusieurs années après l’attaque initiale.
Dans les prochains jours : attention au faux message des impôts
Le premier risque est probablement le plus simple : le phishing. Vous pourriez recevoir un mail ou un SMS semblant provenir des Finances publiques vous annonçant un remboursement, un trop-perçu, une anomalie sur votre déclaration ou une action nécessaire pour sécuriser votre espace personnel.
La différence avec les anciens messages frauduleux est importante : les escrocs peuvent désormais disposer d’informations exactes. Un message mentionnant votre véritable nom, votre adresse ou d’autres éléments personnels inspire naturellement davantage confiance qu’un SMS générique rempli de fautes. C’est précisément le piège.
La DGFiP rappelle qu’elle ne demande jamais un numéro de carte bancaire pour verser un remboursement d’impôt ou compléter des informations personnelles.
La règle la plus sûre est donc extrêmement simple : ne jamais rejoindre son espace fiscal à partir du lien contenu dans un mail ou un SMS inattendu. Ouvrez votre navigateur ou l’application officielle et connectez-vous vous-même à impots.gouv.fr.
Dans les prochaines semaines : le faux conseiller bancaire devient beaucoup plus dangereux
Le deuxième risque est probablement plus sérieux. Votre téléphone sonne. Votre interlocuteur connaît votre nom, votre adresse, votre banque et peut-être une partie de vos informations financières. Il vous annonce justement que vos données ont circulé après une récente cyberattaque. Le scénario semble cohérent.
Le faux conseiller vous explique alors qu’une tentative de fraude vient d’être détectée et qu’il faut agir immédiatement pour « sécuriser » votre argent. C’est ici que la donnée volée prend toute sa valeur : elle ne permet pas toujours de voler directement votre argent. Elle permet surtout à l’escroc de gagner votre confiance.
Il peut ensuite vous demander un code reçu par SMS, vous faire confirmer une opération dans l’application de votre banque, ajouter un bénéficiaire ou même prétendre qu’un coursier doit venir récupérer votre carte bancaire.
Aucun véritable conseiller bancaire ne vous demandera de lui communiquer vos mots de passe ou codes de validation, ni de confirmer une opération destinée prétendument à l’annuler. En cas de doute, raccrochez. Puis contactez vous-même votre banque avec le numéro habituel.
Dans quelques mois : l’usurpation d’identité est le risque le plus difficile à détecter
Certaines conséquences sont beaucoup moins immédiates. Les données personnelles peuvent servir à ouvrir des comptes, souscrire des crédits, créer une ligne téléphonique ou réaliser différentes démarches sous l’identité d’une autre personne. L’usurpation d’identité possède une caractéristique particulièrement inquiétante : la victime peut ne rien remarquer pendant longtemps.
Le premier signal peut être un courrier de recouvrement concernant un crédit jamais souscrit, une ligne téléphonique inconnue, une opération bancaire inhabituelle ou une inscription inexpliquée dans un fichier de la Banque de France.
Il est donc utile de surveiller durablement ses relevés bancaires et les courriers inhabituels plutôt que de considérer que le danger est passé après quelques semaines. En cas de doute sérieux, il est également possible de vérifier auprès de la Banque de France une éventuelle inscription au FICP ou au FCC et de consulter le fichier FICOBA afin de rechercher les comptes bancaires ouverts à son nom.
Un IBAN volé ne permet pas de vider directement votre compte
Les grandes fuites récentes ont également fait beaucoup parler des IBAN dérobés, notamment après l’attaque de Free. Posséder un IBAN ne permet normalement pas à un escroc de se connecter à un compte bancaire et d’effectuer librement des virements. Mais cela ne signifie pas que l’information est sans valeur.
L’IBAN peut être utilisé pour crédibiliser une fraude au faux conseiller bancaire, préparer certaines tentatives de prélèvement ou compléter un profil constitué grâce à plusieurs fuites. Cybermalveillance.gouv.fr a d’ailleurs observé en 2025 des campagnes de phishing contenant directement le nom, le prénom, l’adresse postale et l’IBAN des victimes.
Un message frauduleux comportant toutes ces informations ressemble beaucoup moins à une arnaque qu’un traditionnel SMS approximatif. C’est précisément cette sophistication qui change aujourd’hui la nature du risque.
Faut-il immédiatement changer son mot de passe des impôts ?
Pas nécessairement dans le cas présent si l’administration confirme que votre espace personnel et vos identifiants n’ont pas été compromis. En revanche, si un organisme vous informe qu’un mot de passe a été exposé, il faut le changer immédiatement et modifier également tous les comptes sur lesquels le même mot de passe aurait été réutilisé.
C’est l’une des raisons pour lesquelles il est devenu indispensable d’utiliser un mot de passe différent pour chaque service important et d’activer la double authentification lorsqu’elle est proposée. Une fuite sur un site apparemment anodin peut sinon permettre à un pirate de tester le même couple adresse électronique/mot de passe sur votre messagerie, vos réseaux sociaux ou différents services marchands.
Les escrocs vont surtout jouer sur l’urgence et la peur
Il existe finalement un point commun entre presque toutes ces fraudes. « Votre compte va être bloqué. » « Une opération de 2 480 euros vient d’être réalisée. » « Vous devez confirmer votre remboursement avant minuit. » « Votre dossier fiscal présente une anomalie. »
L’objectif est toujours de supprimer le temps de réflexion. Les données personnelles volées permettent de rendre l’histoire crédible. L’urgence empêche ensuite la victime de la vérifier.
Face à un appel ou un message inquiétant, la meilleure protection consiste paradoxalement à ne rien faire immédiatement. Ne cliquez pas. Ne donnez aucun code. Ne confirmez aucune opération. Fermez le message ou raccrochez, puis contactez vous-même l’organisme concerné depuis son site, son application ou son numéro officiel.
Ce qu’il faut surveiller désormais
Une personne concernée par une fuite de données ne doit pas vivre pendant des années dans la peur d’une usurpation d’identité. Mais quelques habitudes simples méritent de devenir permanentes.
Surveillez les opérations bancaires inhabituelles. Méfiez-vous davantage des appels de personnes qui semblent étonnamment bien vous connaître. Considérez qu’un nom, une adresse, une date de naissance ou un IBAN ne constituent plus une preuve de l’identité de votre interlocuteur.
Et surtout, ne pensez jamais qu’un message est authentique simplement parce qu’il contient des informations que « seule l’administration » ou « seule votre banque » devrait connaître. C’est précisément ce raisonnement que les cybercriminels cherchent désormais à exploiter.
Après les fuites massives, nous devons changer un réflexe
Pendant des années, le principal conseil contre les arnaques numériques consistait à repérer les fautes d’orthographe, les adresses étranges ou les messages grossièrement rédigés. Cette époque est probablement révolue.
L’intelligence artificielle permet désormais de produire des courriers impeccables. Les numéros de téléphone peuvent être usurpés. Et l’accumulation des fuites de données permet aux fraudeurs de connaître parfois une quantité impressionnante d’informations sur leurs victimes.
Le bon réflexe n’est donc plus de se demander : « Cette personne connaît-elle suffisamment d’informations sur moi pour être crédible ? »
Il faut désormais se poser une autre question : « Ai-je vérifié son identité par un moyen indépendant de celui qu’elle vient d’utiliser pour me contacter ? »
C’est sans doute la principale leçon à retenir de la fuite récente touchant les Finances publiques et de celles qui l’ont précédée.
Nos données personnelles peuvent malheureusement circuler longtemps après une cyberattaque. Mais connaître la manière dont elles seront utilisées constitue déjà l’une des meilleures protections contre ceux qui chercheront à les transformer en argent.
À lire aussi sur Mundopolys
Arnaques vocales IA : pourquoi une voix familière n’est plus une preuve fiable
Sources utiles
CNIL – Violations de données personnelles : les règles à suivre
Cybermalveillance.gouv.fr – Que faire en cas de fuite ou de violation de données personnelles ?
Cybermalveillance.gouv.fr – Fraude au faux conseiller bancaire
Service-Public.fr – Usurpation d’identité : démarches et moyens de protection