Approcher son téléphone d’un terminal et repartir sans sortir sa carte bancaire peut encore donner l’impression d’un paiement presque trop facile. Pourtant, les derniers chiffres de la Banque de France révèlent un paradoxe : en magasin, le paiement mobile affiche un taux de fraude nettement inférieur à celui de la carte dans son ensemble. Pour comprendre pourquoi, il faut regarder ce qui se passe réellement derrière ce simple geste.
Vous êtes à la caisse d’un magasin. Le terminal affiche 42,80 euros. Vous approchez votre téléphone, votre visage ou votre empreinte permet de valider le paiement et quelques secondes plus tard la transaction est terminée.
Pas de carte insérée. Pas de code tapé sur le terminal. Parfois même pas de portefeuille sorti. Cette simplicité peut susciter une réaction assez intuitive : si c’est aussi facile de payer, cela ne doit pas être très sécurisé. Les chiffres racontent pourtant une autre histoire.
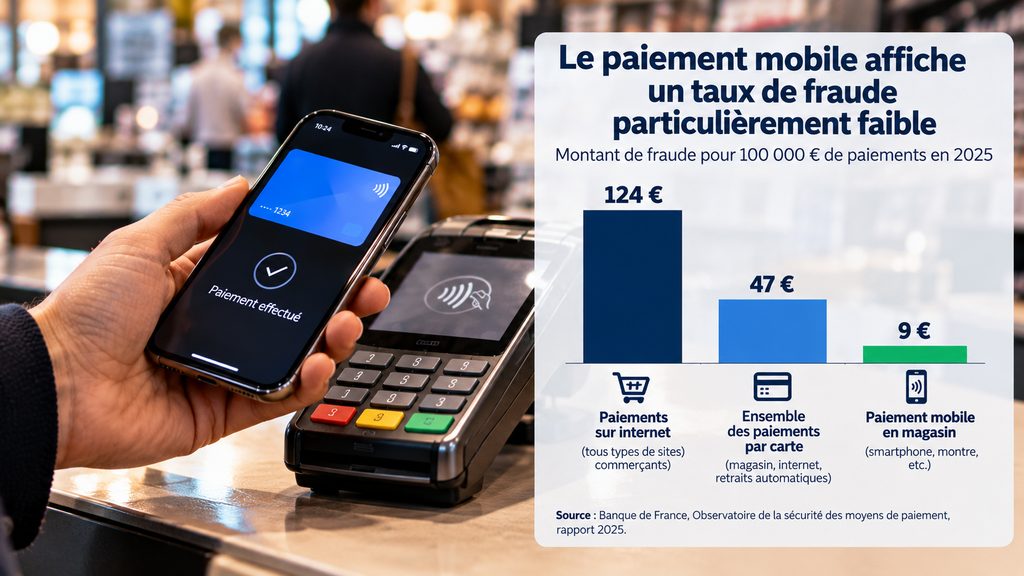
Selon le dernier rapport de l’Observatoire de la sécurité des moyens de paiement de la Banque de France, le taux de fraude sur les paiements mobiles en magasin n’a représenté en 2025 que 9 euros pour 100 000 euros payés. Pour l’ensemble des paiements par carte, ce taux atteint 47 euros pour 100 000 euros.
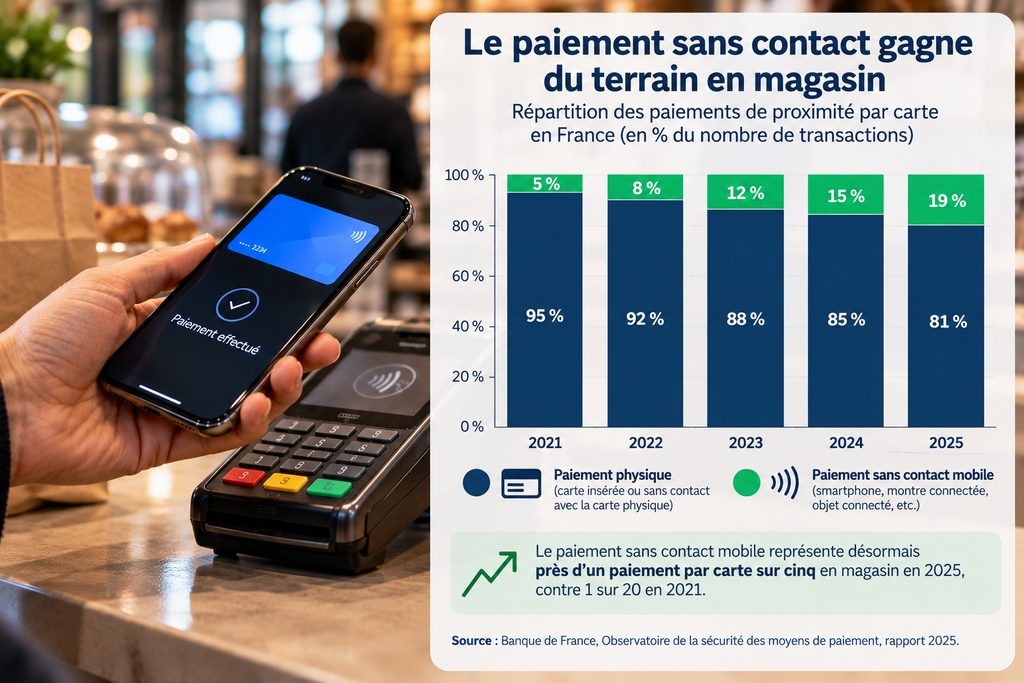
Le paiement mobile n’est plus non plus un usage marginal : 19 % des paiements de proximité par carte sont désormais réalisés depuis un portefeuille mobile, soit pratiquement un paiement sur cinq.
Comment un moyen de paiement qui semble aussi simple peut-il afficher aussi peu de fraude ?
Votre téléphone ne se contente pas de remplacer votre carte
C’est probablement le premier malentendu. Lorsque nous enregistrons une carte bancaire dans un portefeuille numérique, nous avons tendance à imaginer que notre téléphone devient simplement une copie virtuelle de notre carte physique. Le fonctionnement est plus complexe.
Les systèmes de paiement mobile reposent notamment sur des mécanismes destinés à éviter que les informations sensibles de la carte soient utilisées directement lors de chaque transaction. Le paiement peut utiliser un identifiant numérique spécifique, associé à la carte et au dispositif utilisé.
C’est le principe de la tokenisation : remplacer une information sensible par une autre donnée utilisable dans un contexte déterminé.
Prenons une comparaison volontairement simplifiée. Imaginez que votre numéro de carte bancaire soit une clé permettant d’identifier votre moyen de paiement. Plutôt que de présenter cette clé partout où vous payez, le système utilise une autre clé conçue pour fonctionner dans un environnement donné.
Le commerçant n’a donc pas nécessairement besoin de manipuler directement les mêmes informations que celles inscrites sur votre carte. C’est une différence importante.
Le numéro inscrit sur votre carte est finalement une information assez exposée
Regardez votre carte bancaire. Son numéro est imprimé dessus. Sa date d’expiration également. Le cryptogramme figure généralement au dos. Lorsque vous l’utilisez sur internet, vous saisissez encore régulièrement une partie de ces informations dans un formulaire.
Autrement dit, une carte bancaire physique transporte avec elle plusieurs informations permettant de l’identifier et, dans certaines situations, de l’utiliser.
Cela ne signifie évidemment pas qu’il suffit de connaître ces données pour vider un compte. L’authentification forte, 3-D Secure, les systèmes antifraude des banques et les contrôles des commerçants ont considérablement renforcé la sécurité des paiements à distance.
La Banque de France constate d’ailleurs que le taux de fraude sur les paiements par carte sur internet a été divisé par deux depuis 2020.
Mais le principe reste intéressant : dans un paiement mobile, la technologie cherche justement à limiter l’exposition répétée de certaines informations sensibles.
Votre téléphone ajoute surtout une deuxième barrière : vous
Il existe une autre différence très concrète entre sortir sa carte et sortir son téléphone.
Pour effectuer un paiement mobile, le dispositif peut demander de vérifier que la personne qui paie est bien son propriétaire : reconnaissance faciale, empreinte digitale ou code de déverrouillage selon l’appareil et sa configuration.
Le téléphone n’est donc pas seulement le support du moyen de paiement. Il peut également participer à l’authentification de celui qui l’utilise.
Avec une carte physique, le paiement sans contact permet de régler de petites sommes sans saisir systématiquement son code, même si des plafonds et des contrôles viennent limiter cette possibilité.
Avec un smartphone, l’expérience peut sembler encore plus fluide parce que l’authentification intervient ailleurs : sur l’appareil lui-même.
C’est une distinction importante pour comprendre pourquoi facilité d’utilisation et faiblesse de la sécurité ne sont pas nécessairement synonymes.
Mais alors, que se passe-t-il si quelqu’un vole mon téléphone ?
C’est probablement l’une des premières objections.
Si toutes mes cartes sont dans mon smartphone, ne suffit-il pas de me voler celui-ci pour récupérer en même temps mon téléphone et mon portefeuille ? Pas exactement.
Un voleur qui récupère une carte bancaire physique dispose immédiatement de l’objet permettant d’effectuer certaines opérations, notamment des paiements sans contact dans les limites prévues par le système.
Un smartphone correctement verrouillé ajoute normalement une difficulté supplémentaire : il faut également franchir le mécanisme d’authentification du téléphone ou du portefeuille numérique.
Cela ne signifie évidemment pas qu’un smartphone est inviolable. Aucun moyen de paiement ne l’est. Un téléphone mal protégé, un code de déverrouillage observé par un tiers, un compte compromis ou une manipulation de l’utilisateur peuvent créer de nouvelles vulnérabilités. Mais voler l’objet ne signifie pas automatiquement pouvoir utiliser les moyens de paiement qu’il contient.
9 euros contre 47 : attention toutefois à ne pas comparer exactement la même chose
Le chiffre est spectaculaire, mais il mérite une précaution importante. Les 9 euros de fraude pour 100 000 euros concernent les paiements mobiles réalisés en magasin. Les 47 euros correspondent au taux de fraude de la carte dans son ensemble, tous usages confondus. Or tous les paiements par carte ne présentent pas le même niveau de risque.
Le paiement en magasin, le retrait au distributeur et le paiement sur internet n’exposent pas l’utilisateur aux mêmes techniques de fraude. Le paiement à distance reste notamment davantage exposé que le paiement de proximité.
On ne peut donc pas conclure que « payer avec son téléphone est exactement cinq fois plus sûr que payer avec sa carte » dans toutes les situations.
En revanche, le chiffre suffit à démontrer quelque chose d’intéressant : le paiement mobile en magasin n’est manifestement pas devenu une autoroute pour les fraudeurs malgré sa progression spectaculaire.
C’est même l’un des usages de la carte pour lesquels le niveau de fraude observé est particulièrement faible.
Le véritable danger se déplace peut-être ailleurs
C’est là que les chiffres de la Banque de France deviennent encore plus intéressants. Pendant que les dispositifs techniques de paiement se sécurisent, une autre forme de fraude progresse fortement : la fraude par manipulation.
Faux conseiller bancaire, faux président d’entreprise, substitution d’IBAN… Le fraudeur ne cherche plus nécessairement à casser la sécurité informatique. Il cherche à convaincre la victime d’effectuer elle-même l’opération.
En 2025, ces fraudes ont atteint 516 millions d’euros, soit un peu plus de 40 % du montant total des fraudes aux moyens de paiement. Leur part a doublé en quatre ans. Le changement est considérable.
Pendant longtemps, nous avons imaginé le fraudeur bancaire comme quelqu’un qui vole une carte, récupère un code ou pirate un système informatique.
De plus en plus souvent, le fraudeur ne contourne plus la sécurité : il persuade son propriétaire de l’ouvrir lui-même.
Une technologie peut être très sécurisée et son utilisateur rester vulnérable
Imaginons que votre téléphone soit parfaitement verrouillé. Votre carte est protégée par tokenisation. Votre banque utilise une authentification forte et analyse les transactions inhabituelles.
Puis quelqu’un vous appelle.
Votre interlocuteur connaît votre nom. Il se présente comme le service fraude de votre banque. Il affirme qu’un paiement suspect vient d’être détecté et qu’il faut agir immédiatement.
Pour « annuler » l’opération, il vous demande de valider une notification sur votre application bancaire. Vous vous authentifiez vous-même. La sécurité technique fonctionne parfaitement. Et pourtant, l’argent peut partir.
C’est tout le paradoxe de la fraude moderne : plus les machines deviennent difficiles à tromper, plus il peut devenir intéressant de tromper l’humain qui les utilise.
La facilité nous paraît suspecte parce que nous avons appris que la sécurité devait être contraignante
Pourquoi sommes-nous alors parfois méfiants face au paiement mobile ? Peut-être parce que notre représentation de la sécurité bancaire a été construite autour de gestes visibles. Insérer sa carte. Composer quatre chiffres. Cacher le clavier avec sa main. Signer autrefois un ticket. Recevoir un SMS. Recopier un code.
Toutes ces étapes donnent l’impression que quelque chose nous protège parce qu’elles nous demandent un effort. À l’inverse, regarder son téléphone pendant une seconde et approcher l’appareil du terminal paraît presque trop simple.
Pourtant, une sécurité moderne peut précisément chercher à rendre invisibles une partie des mécanismes qu’elle utilise.
Votre visage peut remplacer la saisie d’un code. Un identifiant numérique peut éviter d’exposer certaines informations de votre carte. Des algorithmes peuvent analyser la transaction en arrière-plan.
La complexité n’a pas nécessairement disparu. Elle a simplement été déplacée hors de notre vue.
Faut-il alors abandonner sa carte bancaire pour son téléphone ?
Ce serait aller beaucoup trop loin. La carte bancaire reste elle-même un moyen de paiement très sécurisé en France. Son taux global de fraude est tombé en 2025 à son plus bas niveau historique : 47 euros pour 100 000 euros payés.
Le paiement mobile présente par ailleurs ses propres contraintes : dépendance au téléphone, batterie, compatibilité des équipements, paramétrage de l’appareil et protection de l’accès au compte.
Et surtout, les chiffres de fraude ne permettent pas de transformer une moyenne nationale en garantie individuelle. Ils montrent simplement quelque chose de beaucoup plus intéressant.
Le moyen de paiement qui paraît le plus facile n’est pas nécessairement le moins sécurisé.
Le prochain combat contre la fraude ne se jouera peut-être plus sur la carte
La Banque de France prévoit d’ailleurs d’orienter une partie de ses travaux 2026-2027 vers les nouvelles techniques d’authentification et les nouveaux parcours de paiement. Elle s’intéresse également aux paiements réalisés au travers d’agents d’intelligence artificielle et, à plus long terme, aux risques liés à l’informatique quantique.
Mais les chiffres actuels racontent déjà une transformation. La carte devient plus sûre. Le paiement mobile progresse rapidement tout en affichant un faible niveau de fraude. Les systèmes techniques multiplient les mécanismes de protection.
Et pendant ce temps, la fraude par manipulation atteint plus d’un demi-milliard d’euros. Nous avons passé des années à apprendre à protéger notre carte bancaire. Il faudra peut-être désormais apprendre davantage à nous protéger nous-mêmes.
Car le maillon le plus facile à tromper dans un paiement moderne n’est pas forcément la puce, le smartphone ou le système informatique.
C’est parfois celui qui tient le téléphone dans sa main.
A lire aussi…
Arnaques vocales IA : pourquoi une voix familière n’est plus une preuve fiable
Fuite de données du fisc : ce qui peut maintenant vous arriver et comment éviter les pièges
Sources utiles
Banque de France — Rapport 2025 de l’Observatoire de la sécurité des moyens de paiement, septembre 2026. Source principale de l’article : évolution des usages, taux de fraude, progression du paiement mobile et développement de la fraude par manipulation.
Consulter le rapport de l’Observatoire
Banque de France — Communiqué sur le rapport 2025 de l’Observatoire. Il permet notamment de vérifier les taux de fraude : 47 € pour 100 000 € pour la carte dans son ensemble et 9 € pour 100 000 € pour le paiement mobile en magasin.
Consulter le communiqué de la Banque de France
Banque de France — Rapport 2024 de l’Observatoire de la sécurité des moyens de paiement. Il permet de replacer la progression du paiement mobile dans le temps : celui-ci représentait déjà 15 % des paiements par carte au point de vente en 2024, contre 19 % en 2025.
Consulter le rapport 2024